Ciberataque masivo calienta refrigeradores de supermercados en Europa y provoca pérdidas millonarias
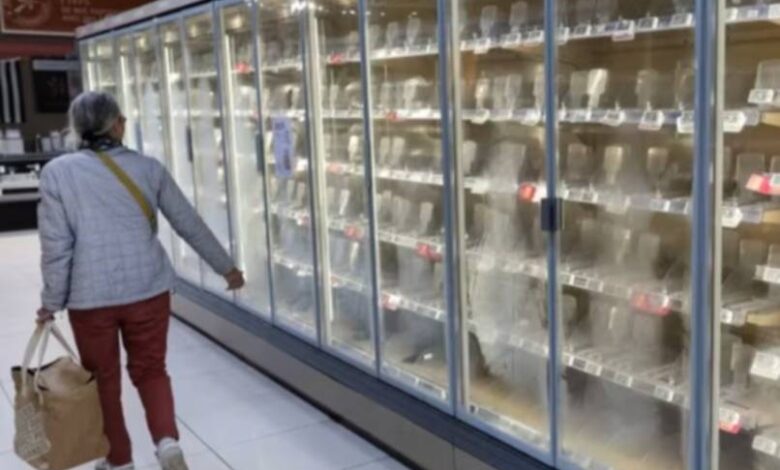
Hackers manipularon de forma remota los sistemas de refrigeración de cientos de supermercados en Francia, elevando la temperatura de congeladores y frigoríficos hasta los 50 °C (122 °F). La acción provocó el deterioro masivo de alimentos e incendios en varias tiendas del continente.
La fiscalía de París confirmó este lunes un ataque cibernético a gran escala contra refrigeradores conectados a internet de cadenas minoristas.
Ante la gravedad de los hechos, el primer ministro francés, Sébastien Lecornu, instruyó a la Agencia Nacional de Ciberseguridad de Francia (ANSSI) para liderar las investigaciones y evaluar los riesgos en otras empresas.
El analista sénior de la firma Sekoia Threat Detection and Research, Felix Aime, precisó que la afectación se extendió a otros países europeos, entre ellos España, Portugal, Polonia, Alemania y Bélgica.
Cadena de pérdidas e impacto operacional
El director ejecutivo de la cadena Intermarché, Thierry Cotillard, calificó el ataque como un evento "sin precedentes" que genera pérdidas estimadas en "decenas de millones de euros en todo el país en un solo día".
Por su parte, la red Les Mousquetaires detalló que unos 150 locales sufrieron el calentamiento de sus equipos durante seis horas consecutivas, viéndose obligados a desechar la totalidad de los productos afectados para mitigar riesgos sanitarios.
Otras firmas también reportaron afectaciones: Carrefour indicó que 80 de sus establecimientos sufrieron daños, mientras que Monoprix cifró el impacto en un 5 % de sus 490 sucursales en territorio francés.
El grupo Cooperative U confirmó haber sido objetivo del sabotaje, cuyo CEO, Dominique Schelcher, manifestó a través de X: “Atacar equipos esenciales para la conservación de productos frescos y para el abastecimiento de alimentos del pueblo francés es de extrema gravedad y no tiene precedentes”.
Fallas de software y origen de la vulnerabilidad
Las secciones de refrigeración operan habitualmente mediante paneles de control digitales conectados a internet para permitir el mantenimiento remoto. Fuentes cercanas al Ejecutivo francés indicaron que la ANSSI identificó una vulnerabilidad en el software desarrollado por la firma danesa Danfoss.
Al respecto, Danfoss reconoció estar al tanto de los incidentes que afectan a un grupo de sus sistemas de gestión y argumentó que las unidades vulneradas "estaban ejecutando firmware obsoleto".
La compañía señaló que ha aconsejado continuamente a sus clientes mantener actualizados los programas e migrar a soluciones tecnológicas de última generación.
Reportes de la firma de ciberseguridad Claroty (Team82) publicados en agosto de 2026 ya advertían sobre fallas de autenticación en el controlador Danfoss AK-SM 800A que permitían la ejecución remota de códigos no autorizados.
Alerta en el sector y repercusiones internacionales
El patrón del ciberataque guarda similitudes con fallas registradas a finales de agosto en economatos militares de Estados Unidos, donde fallas inducidas en sistemas de frío derivaron en la pérdida de suministros.
Paralelamente, el gigante minorista neerlandés Ahold Delhaize informó que se encuentra abordando un "incidente de ciberseguridad" en su red, lo que obligó al cierre preventivo de sus entregas a domicilio en Países Bajos y afectó las plataformas web de sus cadenas en Estados Unidos (Stop & Shop, Giant, Hannaford y Food Lion), aunque la compañía precisó que hasta el momento no hay evidencias directas que vinculen este hecho con lo ocurrido en Francia.
Visite nuestra sección Internacionales
Mantente informado en nuestros canales de WhatsApp, Telegram y YouTube